
Le pillage des magasins n’est pas inéluctable
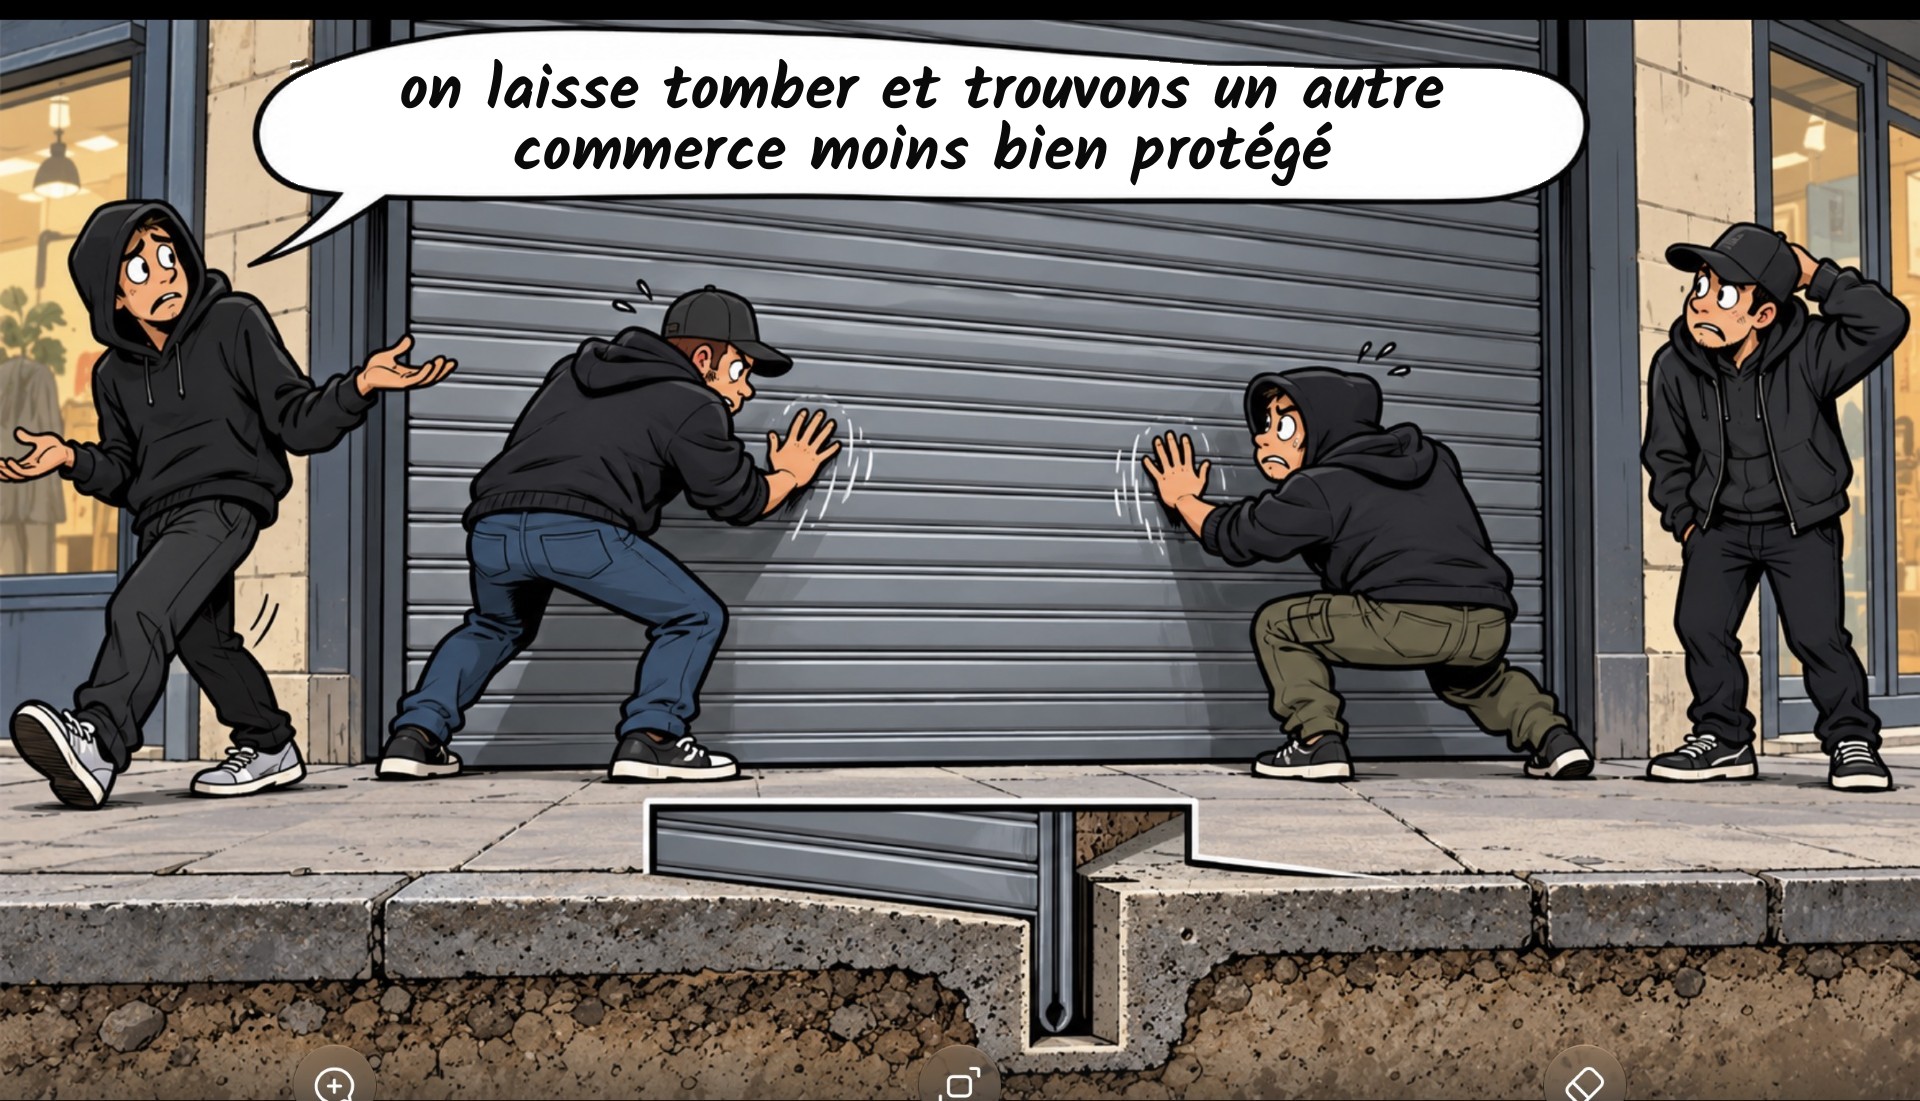
Devant la défaillance des Politiques face aux groupes de vandales qui déferlent dans nos centres-villes au moindre événement qui crée une opportunité d’émeute urbaine, il est des réponses que nos commerçants sont en mesure de mettre en œuvre pour empêcher les dégâts causés par les casseurs. Ci-après quelques suggestions :
- Des Rideaux de rue qui résistent à l’arrachage et à l’effraction de façon vraiment efficace. Quelques détails techniques font toute la différence : tablier en acier, encastrer la lisse basse du rideau dans le seuil, taquet de verrouillage latéraux, glissières en tunnel, absence d’organe de verrouillage accessible depuis la voie publique ;
- Sécuriser la porte arrière de la boutique (qui donne parfois dans les parties communes) par une porte blindée RC4 ou RC5 décourageront les plus excités ;
- S’assurer de la résistance effective des murs du magasin, un doublage retardateur à l’effraction peut s’avérer nécessaires sur les cloisons faibles ;
- Ne présenter en boutique qu’un seul produit par référence (ceci est valable pour les boutiques de téléphonie et d’électronique par exemple). Le stock en back-office doit lui-même être sécurisé (cloisons et porte blindée) ;
- Ranger le stock dans un local sécurisé chaque soir et en tous cas lors de mouvements de foule prévus. Si le local dispose d’une cave, cet espace peut être utilement mis à profit. Dans ce cas prévoir un élévateur pour faciliter les transits;
- Proscrire la manipulation de fonds : caisses automatiques de recyclage des espèces et avec coffre-fort scellé au sol ;
- Disposer d’une détection intrusion avec au moins 2 sirènes intérieures de 130 DB (la pression acoustique à ce niveau est insupportable), couper l’éclairage intérieur (afin de plonger la boutique dans l’obscurité), des générateurs de brouillards peuvent compléter le dispositif (cependant au bout de 15/20 minutes le brouillard se dissipe) ;
- Enregistrement vidéo avec des caméras munies de générateurs infra-rouges, ce qui ne permet pas d’entraver l’effraction mais de fournir des débuts de preuves aux forces de l’ordre, de recomposer le déroulement des faits et de pièces à produire à l’assureur ;
- Des dispositifs complémentaires permettent de tracer les vandales : diffuseur d’ADN, projection d’encre indélébiles mais sont plus complexes à mettre en œuvre.
l'IA malicieuse
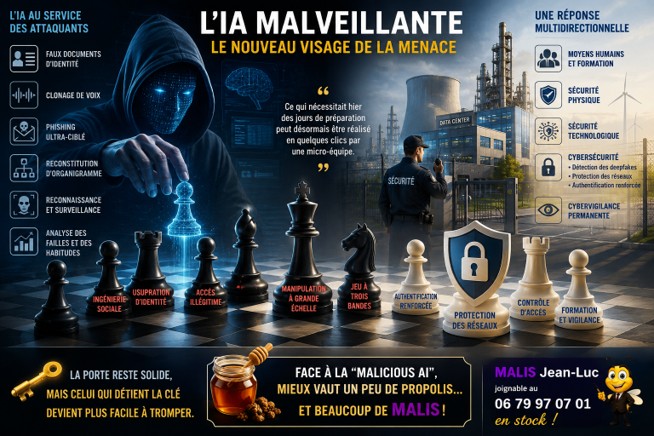
L’IA malveillante ne fera pas disparaître les protections physiques et technologiques mais elle permet d’en réduire considérablement l’efficacité.
Aujourd’hui, une IA peut produire de faux documents d’identité crédibles, cloner une voix, générer des campagnes de phishing ultra-personnalisées ou reconstituer l’organigramme d’une entreprise à partir des réseaux sociaux. Le risque n’est plus seulement l’intrusion physique : c’est la manipulation humaine à grande échelle et la réalisation de scénarios subtils du type « jeu à 3 bandes » particulièrement difficiles à contrer.
Des algorithmes permettent d’identifier les angles morts, les périodes de faible activité, la récurrence d’événements, de reconnaître des personnes. La sécurisation des réseaux, la gestion des mots de passe et des droits d’accès, qui constituent souvent le talon d’Achille des dispositifs de sécurité, permettent d’automatiser la recherche de vulnérabilités ou de tromper certains systèmes de reconnaissance faciale par spoofing, voire de générer des images fictives.
Les moyens physiques les plus robustes ne résistent pas à l’ingénierie sociale lorsqu’elle permet d’obtenir un badge, un code ou une autorisation d’accès. La véritable révolution réside dans l’automatisation de l’attaque : ce qui nécessitait hier des jours de préparation, du repérage et de nombreuses complicités peut désormais être réalisé en quelques clics par une micro-équipe.
Pour les data centers, les sites industriels, les infrastructures énergétiques ou les installations sensibles, la réponse se doit d’être multidirectionnelle : combiner les moyens humains, sécurité physique, sécurité technologique et cybersécurité : détection des deepfakes, protection des réseaux, authentification renforcée, formation des personnels et cybervigilance.
L’IA malveillante déplace le point faible de la sécurité : la porte reste solide, mais celui qui détient la clé devient plus facile à tromper.
Canicule
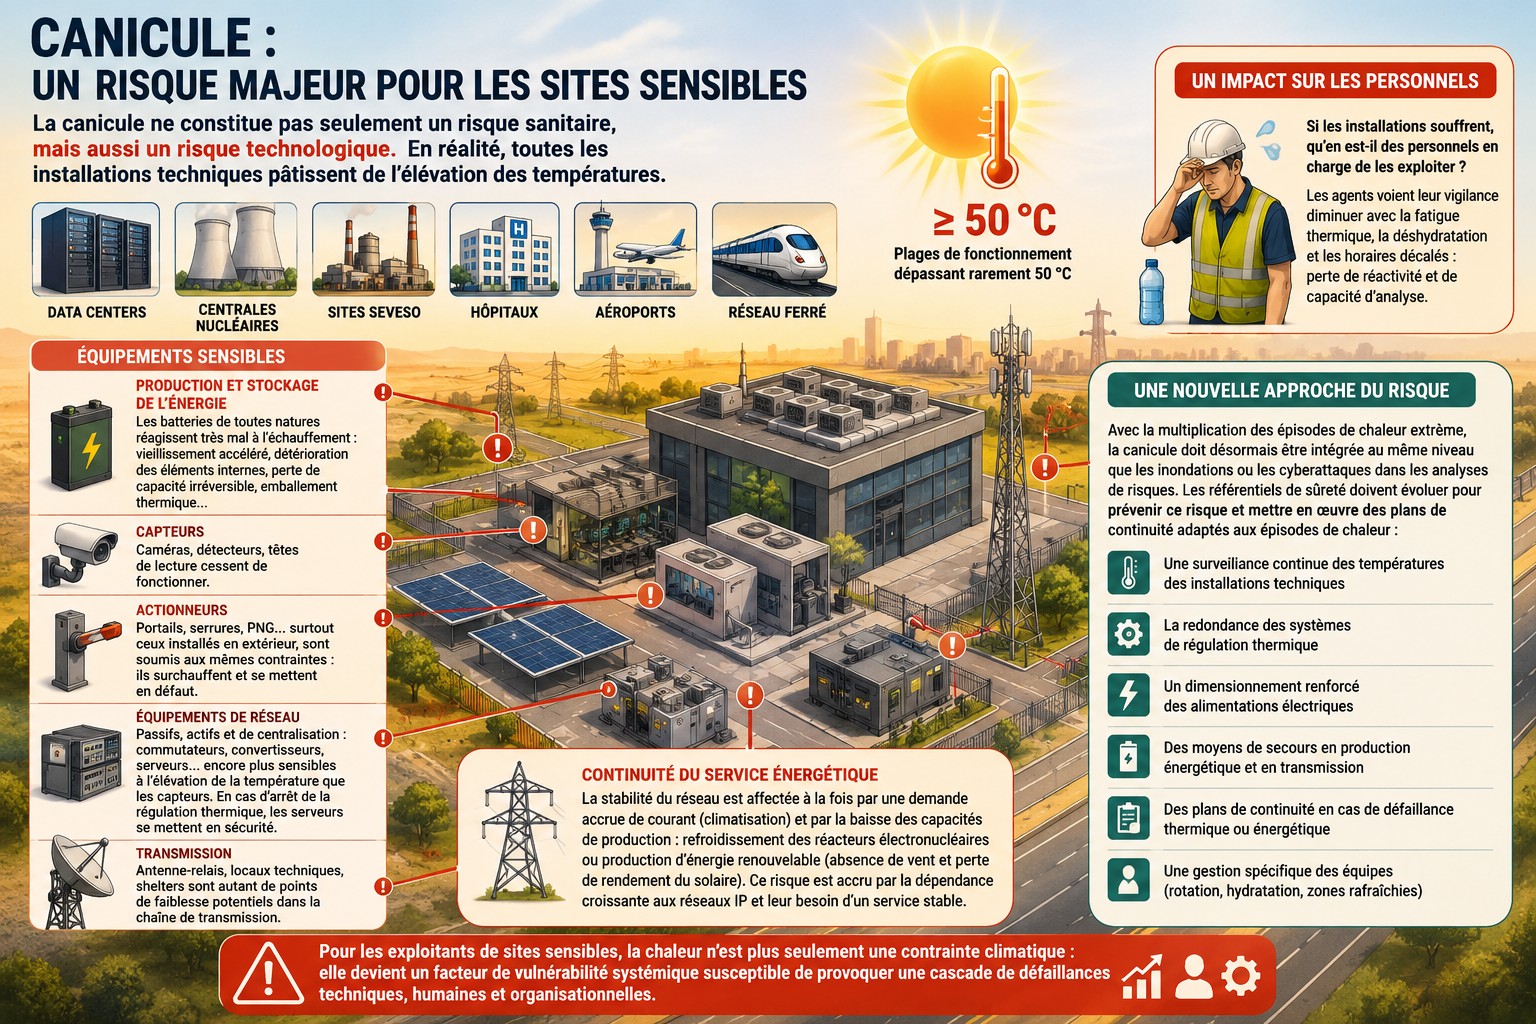
La canicule : un risque majeur pour les sites sensibles
La canicule ne constitue pas seulement un risque sanitaire, mais aussi un risque technologique, notamment pour les sites sensibles : data centers, centrales nucléaires, sites Seveso, hôpitaux, aéroports, réseau ferré… En réalité, toutes les installations techniques en pâtissent. L’électronique embarquée dispose de plages de fonctionnement dépassant rarement 50°C. Les installations de sûreté et de sécurité incendie n’échappent pas à cette règle, particulièrement :
- Les équipements de production et de stockage de l’énergie. Les batteries réagissent très mal à l’échauffement : vieillissement accéléré, détérioration, perte de capacité, emballement thermique… ;
- Les capteurs : caméras, détecteurs, têtes de lecture cessent de fonctionner ;
- Les actionneurs (portails, serrures, PNG…), surtout ceux installés en extérieur, surchauffent et se mettent en défaut ;
- Les équipements de réseau et de centralisation : commutateurs, convertisseurs, serveurs… sont plus sensibles à l’élévation de la température que les capteurs : les serveurs se mettent en sécurité ;
- La transmission pâtit également des conditions météorologiques : antennes-relais, locaux techniques, shelters sont autant de points de faiblesse dans la chaîne de transmission ;
- La continuité du service énergétique : la stabilité du réseau est affectée à la fois par une demande accrue de courant et par la baisse des capacités de production : refroidissement des réacteurs électronucléaires ou production d’énergie renouvelable (absence de vent et perte de rendement du solaire). Ce risque est accru par la dépendance croissante aux réseaux IP et leur besoin d’un service stable.
Et qu’en est-il des personnels en charge de les exploiter ? Les agents voient leur vigilance diminuer avec la fatigue thermique, la déshydratation et les horaires décalés : perte de réactivité et de capacité d’analyse.
Une nouvelle approche du risque
La multiplication des épisodes de chaleur extrême, oblige à intégrer la canicule au même niveau que les inondations ou les cyberattaques dans les analyses de risques. Les référentiels de sûreté doivent évoluer pour prévenir ce risque et mettre en œuvre des plans de continuité adaptés aux épisodes de chaleur :
- Une surveillance continue des températures des installations techniques ;
- La redondance des systèmes de régulation thermique ;
- Un dimensionnement renforcé des alimentations électriques ;
- Des moyens de secours en production énergétique et en transmission ;
- Des plans de continuité en cas de défaillance thermique ou énergétique ;
- Une gestion spécifique des équipes (rotation, hydratation, zones rafraîchies).
Pour les exploitants de sites sensibles, la chaleur n’est plus seulement une contrainte climatique : elle devient un facteur de vulnérabilité systémique susceptible de provoquer une cascade de défaillances techniques, humaines et organisationnelles.
Protéger ceux qui nous défendent
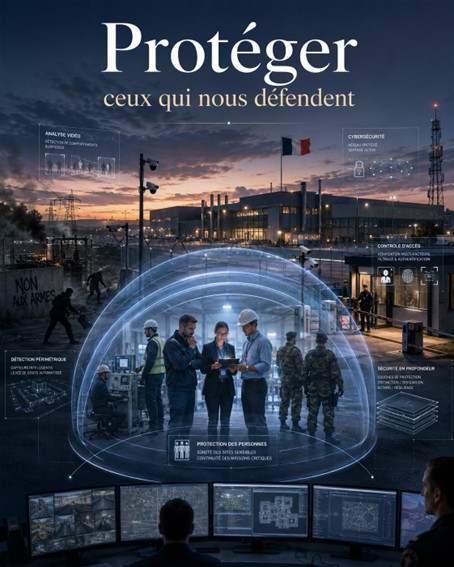
Les industries de la défense sont particulièrement visées par des attaques de groupes radicaux. Pour en citer un exemple récent dans le Cher, trois transformateurs électriques qui alimentaient les sites d’entreprises clés de ce secteur ont été incendiés dans la nuit du 5 au 6 avril avec une revendication taguée : « actions contre la guerre ». D’autres sabotages ont été constatés contre Thales à Toulouse. Selon le renseignement militaire, ces attaques sont en constante augmentation. Plusieurs inscriptions antimilitaristes ont également été identifiées sur des sites militaires. La rave party récente dans le Cher a d’ailleurs montré que le panneau : « Terrain militaire, défense d’entrer », n’avait aucun rôle dissuasif.
Au moment où les entreprises de la défense nationale étendent leurs activités pour répondre aux commandes des forces armées , il convient donc de s’assurer de leur sécurité et de celle de leur personnel.
Systématiquement, devant ce type de situation, il convient d'évaluer les risques encourus en n'en occultant ou omettant aucun, sans tabou ni préjugé. Les classer par occurrence et conséquence, prioriser, puis, étudier et budgéter les solutions afin de s'en prémunir ou en réduire l'impact en intervenant sur les plans organisationnels, physiques, technologiques, logiques et procéduraux. Et là tous les moyens que la technologie met à notre disposition sont convoqués : cyber, brouillage, détection extérieure, filtrage des accès, analyse vidéo, sécurisation en profondeur etc. Puis mettre en œuvre et enfin s'assurer dans la durée de l'efficience des moyens et procédures déployées.
Ce process ne s'improvise pas : Propolis Engineering & Consulting, BET en sureté est en mesure de répondre aux demandes de maîtres d'ouvrage concernés.
Vols de matériel médical : un signal faible devenue alerte forte

Depuis plusieurs années, les établissements de santé font face à des vols de plus en plus ciblés de leurs équipements mobiles à forte valeur : échographes, endoscopes, etc.. Le mode opératoire n’est pas opportuniste. Il s’agit d’équipes organisées, avec repérage préalable et circuits de revente identifiés. Le préjudice annuel peut s’estimer à plusieurs dizaines de millions d’Euros sans que des chiffres consolidés soient disponibles en dépit des demandes de la cours des comptes.
Face à cela, une réponse efficace ne repose pas sur une solution unique, mais sur une stratégie cohérente articulée autour de quatre principes simples : dissuader, empêcher, compliquer, détecter.
Dissuader : que les moyens déployés découragent voire rendent l’opération plus couteuse à monter que le profit à en tirer, engager une réponse systématique en cas de vol (analyse, plainte, partage d’information).
Empêcher : en sanctuarisant les zones sensibles et en généralisant les moyens technologiques (contrôles d’accès, détection intrusion, etc.).
Compliquer : en supprimant tout stockage visible et en imposant des procédures strictes de sortie et de remise en sécurité du matériel.
Détecter : grâce à un inventaire régulier des équipements critiques et des solutions de traçabilité (RFID et localisation).
Comme toujours, le facteur humain est central : engagement, exemplarité, formation, vigilance quotidienne, responsabilisation des équipes.
Faut-il protéger notre approvisionnement électrique ?

La colonne vertébrale de nos sociétés est la disponibilité énergétique et en particulier la production et la distribution électrique.
La guerre en Ukraine le montre tous les jours, les installations électriques deviennent des objectifs militaires principaux.
En dehors des conflits ouverts entre nations, elles peuvent être des cibles pour des groupes activistes comme l’ont montré les attentats contre des pylônes dans la région de Nice.
Combien, non pas de jours mais d’heures, sommes-nous capables de survivre sans électricité ? Plus d’ascenseur, plus d’hôpitaux, plus de transport, plus d’éclairage, plus de chauffage, plus de nourriture, plus d’eau... 24 heures, 48 heures ?
La sécurisation de ces deux composantes névralgiques est totalement à repenser à l’aune du contexte géopolitique qui rebat les cartes et nous sort de notre trompeuse insouciance, il est loin le temps (1990) de « visionnaires » qui nous encourageaient à toucher « les dividendes de la paix ».
Le décret sur la planification pluriannuelle de l’énergie que vient de promulguer le Premier ministre, ne prévoit pas la dimension sécuritaire, ce qui est dommage, car en sus des infrastructures existantes, le développement des énergies intermittentes, solaire et éoliennes, entraînera si l’on veut éviter trop de dérégulation, la mise en œuvre d’unités de stockage (méga-batteries) comme c’est le cas en Australie, qui devront être protégées.
Les solutions existent, encore faut-il prendre conscience préalablement de notre vulnérabilité, de réfléchir aux solutions à mettre en œuvre et finalement de se donner les moyens de les déployer.
Estimer les risques, étudier le champ des réponses possibles, concevoir les moyens appropriés à déployer, estimer les investissements financiers et les délais de mise en œuvre, consulter les opérateurs en capacité de répondre à la demande, assurer le pilotage et le suivi des travaux, réceptionner les ouvrages, mettre en place l’exploitation, le contrôle et le maintien en conditions opérationnelles des installations, engager les contrats de service. Toutes ces missions sont au cœur de notre savoir-faire.
L’enjeu n’est pas important, il est simplement vital.
Comment se protéger des attaques au véhicule bélier ?

Il y a deux façons de se protéger des attaques à la voiture bélier.
La première consiste à installer des plots fixes ou rétractables devant le commerce sur le trottoir et en emprise de l’espace public.
Cette solution est efficace, mais nécessite des autorisations municipales et ne protège pas de l’arrachement.
La seconde solution proposée par Propolis consiste à renvoyer la ligne de défense dans la partie privative du commerce, en mettant en œuvre une combinaison de moyens : d’une part, mur bas en allège avec raidisseurs verticaux et contreventement, rideau métallique ancré sur les 4 côtés et d’autre part des dispositifs technologiques : générateurs de brouillard, sirènes, flashs stroboscopiques et diffuseurs de spray ADN…
Enfoncer une vitrine et sortir les bras chargés de marchandises va devenir plus compliqué pour les malfaisants...
Le retour sur investissement en matière de sécurité
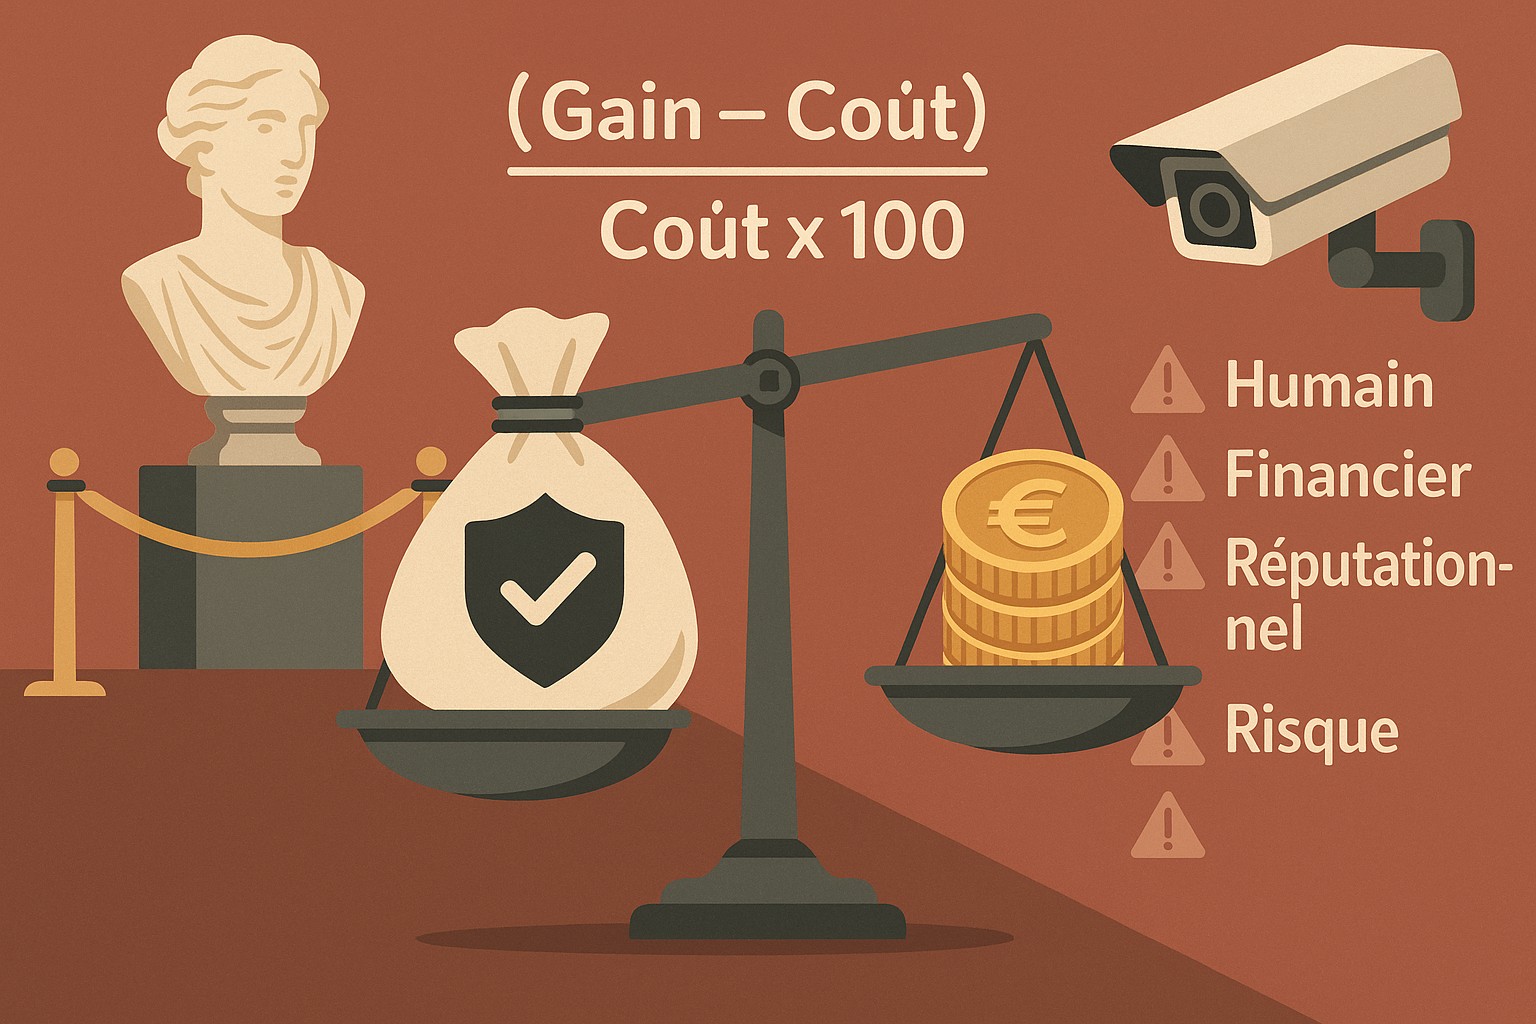
Le R.O.I. pour les plus branchés, ou le « give me my money back » de Margaret Thatcher pour les plus politiques, consiste à répondre à la question : le jeu en vaut-il la chandelle ?
A première vue, le calcul est facile : (Gain de l'investissement - Coût de l'investissement) / (Coût de l'investissement × 100).
A y regarder de près, l’exercice est complexe : Quel est le ROI de la défense nationale ? Le gain de l’investissement est notre liberté et notre indépendance ; Le ROI de la police nationale ? Le gain est notre liberté de circuler en sérénité dans un état de droit ; Le ROI de l’investissement sécuritaire d’un musée ? Le gain est la conservation des collections.
Pour autant, faut-il appliquer le fameux principe « quoi qu’il en coûte ? » Evidemment, cela dépend de la valeur de ce que l’on protège, mais de quelle valeur parle t’on ? : valeur sentimentale, valeur symbolique, valeur patrimoniale, valeur marchande, valeur comptable, valeur vénale, voire valeur de prestige ?
Le ROI de l’investissement sécuritaire d’un outil de production obéirait à première vue à une approche plus simple, pourtant le nom ou la marque d’une entreprise n’est-elle pas porteuse de sentiment, symbole, patrimoine, prestige ?
Si l’on parle investissement, il convient d’évoquer les risques, mais de quels risques parle-t-on ? : humain, social, réglementaire, politique, juridique, environnemental, sanitaire, financier, technique, informatique, réputationnel, etc. ?
Ensuite, il convient de classer ces risques par niveau de dangerosité, et là l’exercice devient « politique » : qui privilégier, l’humain ou le financier ?
Le dernier paramètre à prendre en compte est la probabilité de survenance qui dessine les priorisations : un risque fort avec une probabilité élevée est évidement à traiter en priorité.
Enfin, il convient de quantifier les moyens pour couvrir ces risques.
Nous avons calculé d’une part ce que nous pouvons potentiellement perdre et d’autre part le coût de l’investissement, donc théoriquement calculer le retour sur investissement, mais attention il ne s’agit pas de gagner mais bien d’éviter des pertes !
A ce propos, le rapport de la cour des comptes « L’établissement public du musée du Louvre » présenté jeudi 6 novembre tombe à point nommé : les magistrats de la cour des comptes mettent en regard les 105 Millions investis dans l’acquisition d’œuvres nouvelles et les 27 Millions pour la mise aux normes des lieux, dont la sécurité…
Vol au musée du Louvre
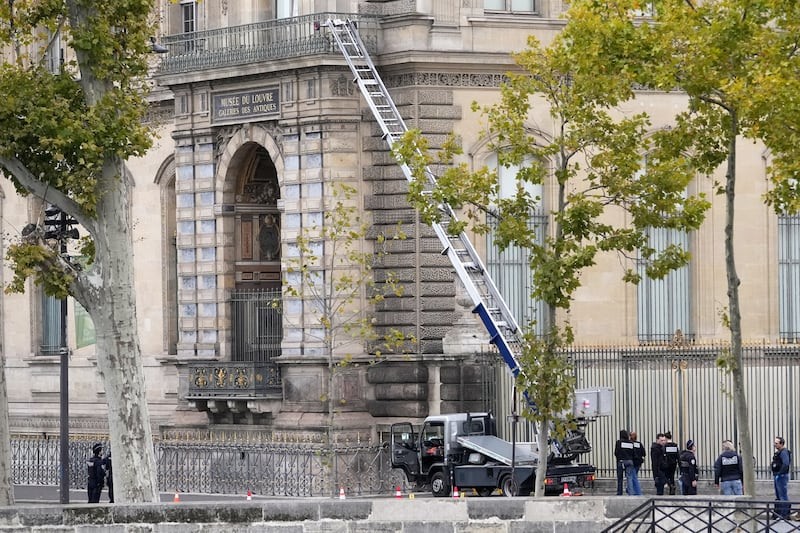
Au-delà d’être un professionnel de la sûreté, je suis un amateur des belles choses, d’architecture et de l’art en général. Ne nous méprenons pas : au-delà de l’audace déployée, c’est chacun de nous que ce vol concerne : nous nous sommes appauvris de façon irrémédiable d’une partie de notre richesse culturelle. Irrémédiable car les pièces de joaillerie dérobées au Louvre tout comme les gemmes volés au jardin des plantes, les porcelaines à Limoges, les tabatières du musée Cognacq-Jay et montres du musée Jacques Chirac sont démontées, fondues, revendues, souvent avant que l’enquête n’aboutisse.
Un Musée est une « caverne d’Ali Baba » ouverte au public, les malfaisants ont donc tout le temps et toute la discrétion pour repérer et imaginer les scénarii de leur forfait.
Les moyens d’action à leur disposition sont de plus en plus nombreux, multiformes et faciles d’accès : moyens d’élévation / outils électroportatifs / informations en ligne / drones, etc. Autant d’outils générateurs de menaces aussi nouvelles qu’inattendues.
Je ne peux laisser dire que le personnel des musées n’aurait pas le souci de la sécurité des collections et du public : les conservateurs sont des érudits, fins connaisseurs de leurs spécialités et amoureux de l’art, bien loin de l’esprit tordu qui animent ceux qui convoitent les trésors qu’ils protègent. Donner et laisser à voir tout en préservant les œuvres et le patrimoine. Voilà le défi.
Les solutions existent : la désignation d’un référent sûreté dans chaque établissement, une évaluation des risques, une enquête périodique de vulnérabilité par un organisme extérieur, des études de mise en adéquation des moyens déployés et des risques identifiés, un suivi de l’efficience des installations, la mise à niveau des moyens de prévention avec l’évolution de la criminalité et peut-être aussi opter pour l’identification des visiteurs, présenter moins mais présenter mieux avec d’avantage de sûreté.
10 septembre :
Bloquons les bloqueurs !
La journée d’action annoncée pour le 10 septembre suscite une vigilance accrue. Les autorités redoutent non seulement des blocages mais aussi des actions ciblées sur des infrastructures stratégiques : dépôts pétroliers, plateformes logistiques, entrepôts, axes de transport, sites industriels.
Dans ce contexte, chaque entreprise doit s’interroger sur son niveau de résilience. Un acte de malveillance, même limité, peut avoir des conséquences majeures : interruption de la production, perturbation des flux, pertes financières, atteinte à l’image...
La sureté ne se résume pas au déploiement de moyens humains ou technologiques, elle implique une approche globale :
- Évaluation précise des vulnérabilités ;
- Renforcement des accès physiques et numériques ;
- Coordination avec les autorités locales ;
- Préparation de plans de continuité d’activité ;
- Exercices de mise en situation.
Notre rôle, en tant que bureau d’étude spécialisé en sûreté, est d’accompagner les entreprises à transformer cette menace en opportunité : celle d’élever durablement leur niveau de protection.
Le 10 septembre ne doit pas être seulement un risque à gérer, mais un rappel : la sécurité est un investissement stratégique. Les organisations qui anticipent sortent renforcées.
Comment se protéger
du home jacking ?
Si la plupart des responsables d’entreprises s’assurent de la sécurité de leurs locaux professionnels par des dispositifs éprouvés, il n’en est pas toujours de même pour la protection de leur domicile.
Des faits divers récents ont montré l’augmentation des opérations d’agression au domicile, visant des personnalités médiatiques ou des dirigeants d’entreprise opérant dans le secteur des crypto-monnaies.
Les informations consultables en ligne (ce qu’il serait souhaitable de modifier) permettent d’identifier facilement, par une simple recherche Google, le domicile des chefs d’entreprise, tous sont donc des cibles potentielles.
De nombreuses technologies permettent de sécuriser un domicile, pavillon ou appartement, en empêchant l’intrusion ou en la dissuadant :
- Détection périmétrique des abords de la propriété et d’approches de l’habitat pour alerter dés le début de l’intrusion ;
- Asservissement de l’éclairage à l’approche ;
- Portes renforcées et vitrages sécurisés en périphérie ;
- Portes intérieures sécurisées ;
- Alarmes de détection reliées avec un centre de télé-surveillance avec des régimes de fonctionnement selon que le domicile est occupé ou non et les habitudes de vie ;
- Dispositif de vidéo surveillance intérieur et extérieur avec transmission ;
- Éventuellement « panic room » permettant de se réfugier en attendant les secours ;
- Sas dans l’entrée.
Au-delà de la protection physique et électronique du domicile, il peut être judicieux d’équiper les personnes d’alarmes portables individuelles permettant sur un simple appui d’alerter discrètement un centre de télé-surveillance.
Il n’est nul besoin pour sécuriser un domicile de le transformer en bunker ou de mettre en place des dispositifs intrusifs de la vie privée et contraignants.
Notre expérience dans ce domaine, nous amène à adapter les dispositifs entre les desiderata de nos clients et le niveau de risque qu’ils encourent.
Faire face aux sabotages des infrastructures civiles
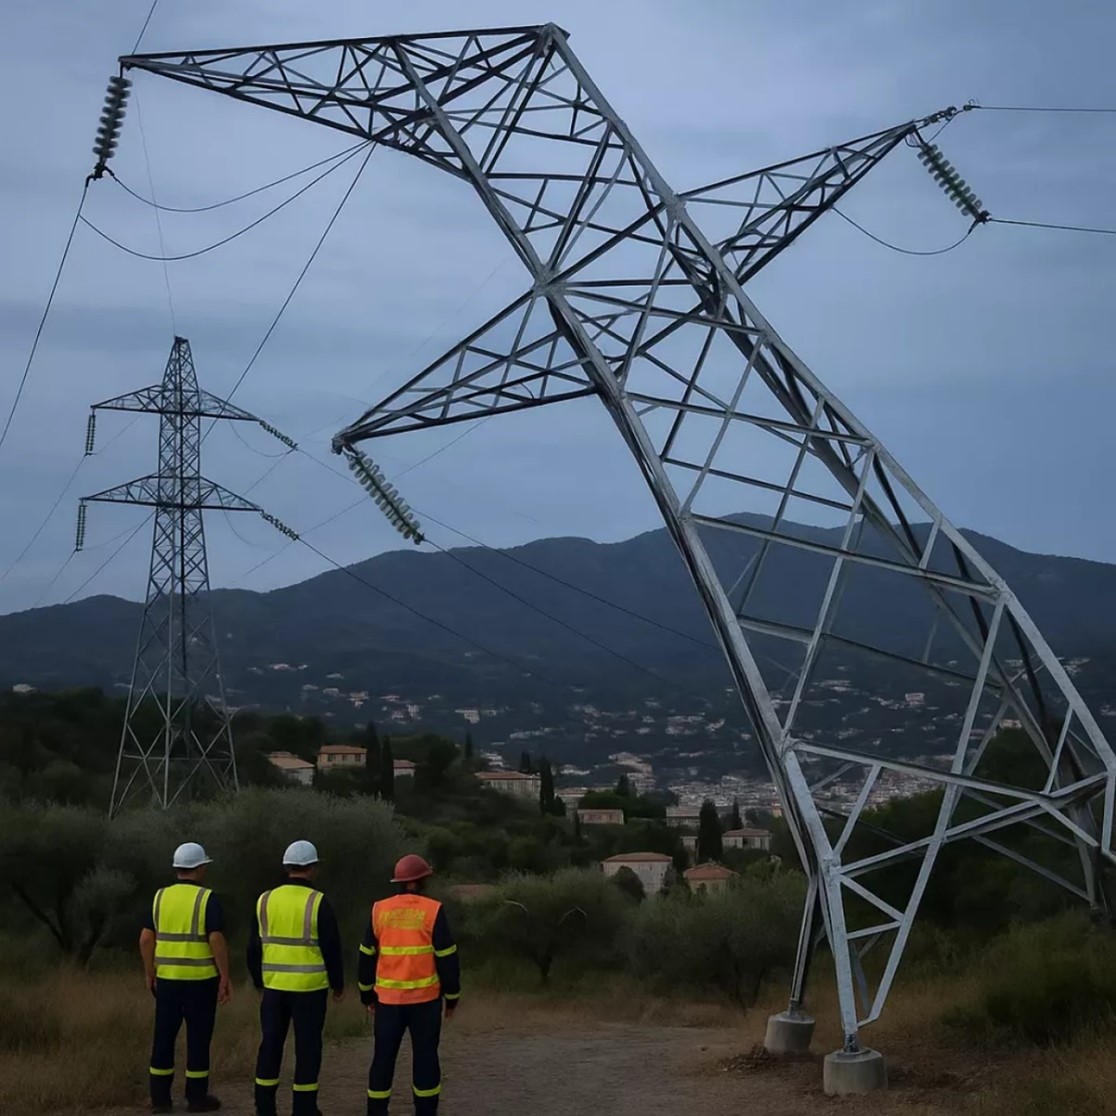
Le sabotage récent d’un pylône et d’un transformateur dans les Alpes-Maritimes qui ont privé de courant des centaines de milliers d’habitants et failli plonger dans le noir le festival de Cannes, démontre l’exposition des réseaux et infrastructures d’EDF à la malveillance organisée.
Au-delà d’EDF, tous les opérateurs d’infrastructures de service public : SNCF, Télécoms, distribution d’eau, présentent les mêmes fragilités : multiplicité et isolement des sites, effet domino de l’attaque d’un point névralgique.
Cette fragilité endémique se conjugue avec la professionnalisation des agresseurs : groupes radicaux bénéficiant parfois de complicité interne, circulation sur les réseaux sociaux de vidéo-tutos expliquant les méthodes de sabotage.
On ne peut non plus éliminer le savoir-faire de saboteurs professionnels de puissances étrangères, les infrastructures civiles sont des enjeux des conflits géopolitiques.
Il est inenvisageable de déployer les forces de l’ordre ou l’armée pour protéger ces installations, mais on peut déjà faire appel à la technologie pour améliorer leur sécurité.
Des caméras algorithmiques dans le périmètre des sites sensibles permettent de signaler les phases de repérage, des capteurs reliés à des centres de télésurveillance détecteront le début des actes de sabotage.
Les technologies existent et se perfectionnent chaque jour avec l’intelligence artificielle.
Il reste aux opérateurs à avoir la volonté politique de rehausser le niveau de protection de leurs installations en faisant procéder aux études de coût et d’impact des mesures de sécurité.
On entre dans les hôpitaux
comme dans un moulin
Nous en avons tous fait l'expérience, que ce soit en tant que patient ou visiteur. Les hôpitaux et la plupart des cliniques ne procèdent à aucun contrôle des entrées. Le visiteur peut passer d'un service à l'autre sans que personne ne lui demande ce qu'il y fait.
Les conséquences sont connues : le vol des effets personnels des patients, l'agression contre le personnel, et, depuis peu, la subtilisation par des équipes internationales spécialisées de matériel médical ambulatoire souvent coûteux.
La plupart des entreprises ont mis en place des procédures de contrôle d'accès précises : vérification de l'identité du visiteur, appel à la personne visitée, remise d'un badge de circulation, restitution de la pièce d'identité à la sortie.
Comment expliquer que les hôpitaux, qui disposent d'effectifs administratifs, ne fassent pas de même ?
La réponse la plus évidente est d'ordre culturel, pour ne pas dire idéologique.
L'hôpital se veut un service public ouvert, différent de la culture d'entreprise.
Cet argument est facile à réfuter : par comparaison, les mairies et les préfectures – pour ne citer que ces deux cas – sont tout autant des services publics et contrôlent leurs accès avec diligence.
On peut aussi le réfuter en partant de l'intérêt du patient et des soignants, en termes de sécurité et de qualité des soins.
Mettre en place un dispositif de contrôle des accès permettrait, par exemple, de s'assurer que le visiteur reste dans le service où il avait rendez-vous.
En ce qui concerne le matériel médical, des capteurs connectés éviteraient une grande partie des vols.
Le service des urgences fait, dans de nombreux établissements, l'objet de dispositifs de sécurité assurés par des agents spécialisés pour faire face aux agressions à l'encontre des soignants. Des caméras et le contrôle des identités des accompagnants pourraient compléter ces mesures pour jouer un rôle dissuasif.
Il n'est nul besoin de changements d'organisation importants ni d'investissements considérables pour améliorer la sécurité dans les hôpitaux.
Il faut d'abord convaincre les parties prenantes que l'hôpital doit s'adapter à une société où la sécurité représente un défi.
La protection physique des
datacenters
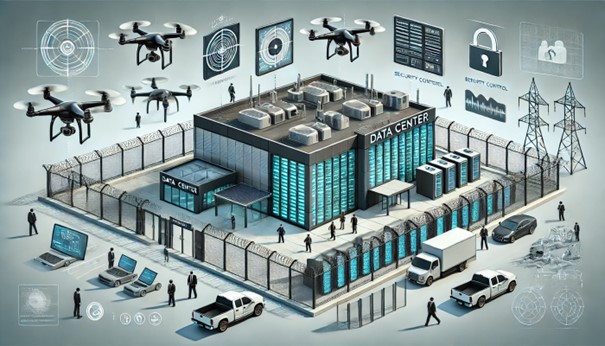
La multiplication des datacenters amène à poser la question de leur sécurité.
Un data center est une cible pour des organisations criminelles qui cherchent à déstabiliser tous azimuts la prise en compte d’une attaque commando est un scénario envisageable.
Voici des principes tirés de l’expérience de Propolis dans la protection de sites sensibles.
La localisation
- Vulnérabilité topographique : site surplombé d’immeubles par exemple, permet le repérage) ;
- Proximité de voies de circulation, (moyens d’approche et…. de fuite) ;
- Site isolé ou inséré dans le tissu urbain ;
- Le voisinage ;
- Délais d’intervention des FO, qui sont in fine les seuls en mesure d’arrêter la commission d’un délit.
Les moyens de protection physiques et technologiques :
- Ceinturage : clôtures, murs et obstacles physique retardent les intrusions et surtout permettent d’alerter pour peu qu’ils soient instrumentés.
- Détection des espaces extérieurs : « piègent » les zones de déplacement obligés. Les technologies sont multiples : Laser / infrarouge / hyper fréquence, etc. La vidéo avec détection et analyse permet de disposer en sus de moyen de lever le doute. L’enregistrement autorise de recomposer le déroulement des faits.
- Bâti résistant : conçu pour retarder ou empêcher une agression physique (véhicule bélier/explosif...) ;
- Contrôle des accès : ouvrants de niveau de résistance élevé, badges, biométrie, reconnaissance faciale, etc., sont autant de moyens visant à filtrer les accès ;
- Détection intérieure prévient tout déplacement dans les locaux ;
- La segmentation des espaces intérieurs avec le recours au contrôle des accès ;
- Constitution d’enceintes intérieures sécurisées est l’ultime barrière.
Ces enveloppes concentriques sont autant d’obstacles à franchir et de temps consacré à progresser. Des moyens complémentaires complexifient et ralentissent la progression : sas / unicité de passage / double identification / confirmation par un tiers, etc.
Complexifier et Ralentir : décourager les plus tenaces et laisser le temps aux services de secours d’intervenir.
Les moyens Humains
Nous ne pouvions pas clore cette approche sans parler de l’humain, qui traite l’information, applique les consignes, lève le doute et in fine intervient.
Dans un contexte de menaces d’experts de la déstabilisation, les possibilités de sabotages endogènes (salariés, intervenants d’entretien, travaux, agents de sécurité), les réponses sont la vigilance, la prévention et les procédures : enquêtes préalables, limitation des zones accessibles, division des responsabilités.
Conclusion
Judicieusement articuler les moyens physiques, technologiques et humains et s’assurer du Maintien en Conditions Opérationnelles des dispositifs et pour éviter « d’avoir une guerre de retard » ne pas hésiter à faire de la prospective (comme en Cyber).
Le point faible, reste le facteur humain, qui peut remettre en cause les projets les mieux pensés.
Lieux de détention :
efficacité et efficience

La décision du ministre de la Justice de transférer les délinquants les plus importants du narcotrafic dans des « super-prisons », permettant de les empêcher de nuire à distance, soulève par conséquent la question de l’efficacité et de l’efficience de la sécurité dans les lieux de détention.
L’efficacité consiste à atteindre l’objectif que l’on s’est fixé, tandis que l’efficience consiste à le faire en optimisant l’utilisation des moyens engagés.
Dans le système actuel, les personnes condamnées sont réparties entre :
- Maisons d’arrêt, pour les courtes peines et la détention provisoire,
- Centres de détention, pour les peines moyennes et longues,
- Maisons centrales, pour les longues peines et les détenus dangereux,
- Centres de semi-liberté et centres pour peines aménagées, pour les détenus bénéficiant d’un aménagement de peine (travail en journée, retour en détention le soir).
L’adaptation des dispositifs de sécurité reste globalement la même, comme l’a montré récemment une enquête de BFM, et révèle un déficit de sécurité, notamment avec la banalisation de l’usage des téléphones portables par les détenus, la circulation des stupéfiants et les « livraisons » par drones.
Les moyens techniques existent pour mettre fin à ces dérives, mais leur généralisation systématique à tous les établissements se heurte aux limites du budget de l’administration pénitentiaire.
Comment conjuguer efficacité et efficience ?
Une des solutions possibles réside dans une reclassification des établissements en fonction de la dangerosité évaluée des détenus, plutôt que selon la seule durée de leur peine, et dans l’adaptation des dispositifs de sécurité au niveau souhaité. Plusieurs pays ont déjà déployé ce type de politique.
Il y a donc un changement de méthode à envisager, qui passerait par l’établissement d’une assistance à maîtrise d’ouvrage pour requalifier les dispositifs de protection physiques et électroniques en fonction du niveau de risque encouru. Il serait possible d’envisager, pour les établissements de différents niveaux, une nouvelle classification fondée sur ce point de vue et, pour les établissements déjà créés, la mise en place de quartiers répondant à cette logique.
Il est donc tout à fait possible de rendre le système plus sûr et le déploiement plus rapide et moins coûteux.